برسلز (تھرسڈے ٹائمز) — ہیکروں نے بڑے سپر اسٹورز کو نقصان پہنچانے کا ایک نیا طریقہ ڈھونڈ لیا ہے: وہ ٹھنڈک بند کر دیتے ہیں۔ تقریباً تین ماہ میں فریزروں کی خرابی امریکی فوجی اسٹورز، فرانس کے سیکڑوں سپر مارکیٹوں اور اب سات مزید یورپی ممالک کی دکانوں کو متاثر کر چکی ہے، اور کسی نے نہیں بتایا کہ یہ کون کر رہا ہے۔
کیا ہوا
اگست میں کیلیفورنیا کے فورٹ اروِن سے جارجیا کے رابنز ایئر فورس بیس تک، امریکی فوج کے چھ سے زائد کمیساری اسٹورز میں فریزر خراب ہو گئے۔ پینٹاگون کے مجرمانہ تفتیش کار مشترکہ تحقیقات کی قیادت کر رہے ہیں اور حکام اسے ممکنہ سائبر حملہ سمجھ رہے ہیں، اگرچہ ابھی تک اس بات کا کوئی ثبوت نہیں کہ یہ سائبر حملہ تھا، یا اس کا بعد میں پیش آنے والے واقعات سے کوئی تعلق ہے۔
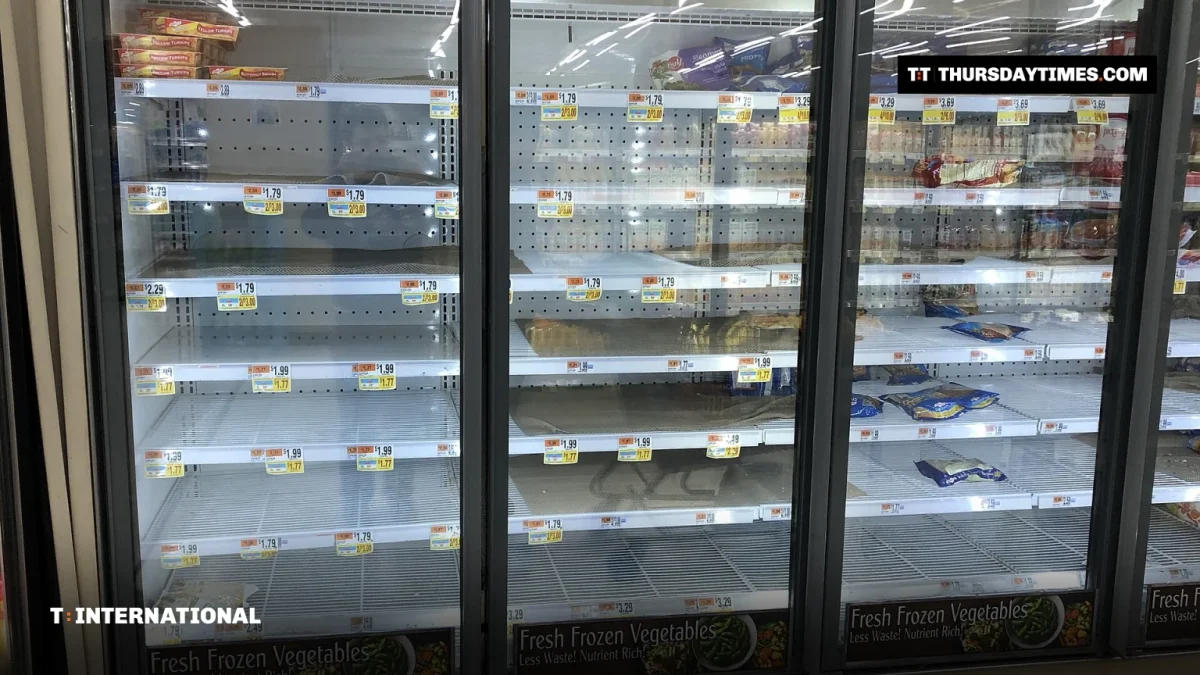
11 اکتوبر کی رات ہیکروں نے فرانس کے سیکڑوں سپر مارکیٹوں کے ریفریجریشن کنٹرول اپنے قبضے میں لے لیے، جن میں کیرفور، مونوپری، انٹرمارشے اور کوآپریٹیو یو شامل ہیں۔ درجہ حرارت 50 ڈگری سینٹی گریڈ تک جا پہنچا، خوراک خراب ہو گئی اور کئی اسٹورز میں آگ لگ گئی۔ پیرس کے پراسیکیوٹر نے اسے "بڑے پیمانے" کا حملہ قرار دیا۔
پیر کو یہ دوبارہ ہوا، اس بار بیلجیم، لکسمبرگ، سویڈن، آئرلینڈ، نیدرلینڈز، ایسٹونیا اور فن لینڈ کے درجنوں اسٹورز میں۔ بیلجیم میں ڈیلہائز کی ایک ہی شاخ نے بتایا کہ اس کی 1 لاکھ یورو کی تازہ اشیا ضائع ہو گئیں۔
فریزر کو ہیک کیسے کیا جاتا ہے؟
بڑے اسٹورز اپنے کولڈ رومز چھوٹے کنٹرولرز کے ذریعے چلاتے ہیں جن تک انٹرنیٹ سے رسائی ممکن ہوتی ہے، تاکہ انجینئر خرابیاں دور سے ٹھیک کر سکیں۔ کئی چینز یہ کام بیرونی ٹھیکیداروں کے سپرد کر دیتی ہیں۔ فرانسیسی حکام کے ایک انتباہ میں ڈین فوس، کوپ لینڈ اور ڈکسیل کے کنٹرولرز کا نام لیا گیا، اور کہا گیا کہ متاثرہ یونٹس پرانے فرم ویئر پر چل رہے تھے جن تک ہیکر انٹرنیٹ کے ذریعے پہنچ سکتے تھے۔
اندر داخل ہونے کے بعد حملہ آوروں کو کچھ توڑنے کی ضرورت نہیں پڑی۔ انہوں نے رات کے وقت، جب دکانیں بند ہوتی ہیں، یونٹس کو ڈی فراسٹ موڈ پر کر دیا۔ اسٹاک ہوم کے ایک اسٹور میں حملہ رات 2 بجے ہوا اور صبح 5:30 بجے تک کسی کو پتا نہیں چلا۔
"جب کوئی حملہ آور ان کنٹرولز کو چلانے کے قابل ہو جائے تو ڈیفراسٹنگ جیسے جائز افعال بھی خلل ڈالنے کے ہتھیار بن جاتے ہیں،" سائبر سکیورٹی کمپنی سینٹینل ون (SentinelOne) کے ٹام ہیگل نے کہا۔ "کسی ایک سیٹنگ کو بدلنے سے صرف کمپیوٹر نظام میں رکاوٹ نہیں آتی، بلکہ مادی ذخیرہ بھی تباہ ہو سکتا ہے۔"
اس کے پیچھے کون ہے؟
کسی کو معلوم نہیں۔ کسی نے ذمہ داری قبول نہیں کی اور کسی حکومت نے کسی کو قصوروار نہیں ٹھہرایا۔ سکیورٹی محقق کین منرو کا کہنا ہے کہ فرانس میں ہونے والا حملہ اتنا سادہ تھا کہ اسے "بچوں کی شرارت" سمجھا جا سکتا ہے، اگرچہ روس اور ایران جیسی ریاستیں بھی یہ صلاحیت رکھتی ہیں۔
یورپی کمشنر برائے زراعت کرسٹوف ہینسن نے ان حملوں کو خوراک کی فراہمی میں خلل ڈالنے اور عوامی اعتماد کو کمزور کرنے کی "دانستہ کوشش" قرار دیا۔ یورپی حکومتیں تخریب کاری کے بڑھتے ہوئے واقعات کا الزام روس پر لگاتی رہی ہیں، جسے ماسکو مسترد کرتا ہے۔
یہ کیوں اہم ہے، اور اسٹور کیا کر سکتے ہیں
زیادہ تر سائبر حملوں کا نقصان پورا کیا جا سکتا ہے۔ اس نوعیت کے حملے کا نہیں۔ ورجینیا کامن ویلتھ یونیورسٹی کے کرسٹوفر وائٹ نے کہا: "ان فریزرز میں خراب ہو جانے والی خوراک یا دوسری اشیا کو دوبارہ ٹھیک نہیں کیا جا سکتا۔ یہ صرف یورو اور ڈالر کا ضیاع ہے۔"
جو بنیادی اقدامات تجویز کیے جا رہے ہیں وہ یہ ہیں: کنٹرولرز کو کھلے انٹرنیٹ سے ہٹایا جائے، صرف محفوظ رابطے کے ذریعے جوڑا جائے، اور سافٹ ویئر کو اپ ڈیٹ کیا جائے۔ سویڈن کے سائبر سکیورٹی سربراہ نے کہا کہ ان کے ادارے کو وہاں بہت سے کھلے ہوئے آلات ملے ہیں اور انہوں نے مالکان کو انہیں پیچ کرنے کی ہدایت کی ہے۔ برطانیہ میں، جہاں کسی حملے کی اطلاع نہیں ملی، محققین نے ریٹیلرز سے منسلک 800 سے زائد ریفریجریشن اور بلڈنگ کنٹرول نظام پائے جن تک آن لائن رسائی ممکن تھی۔ بیلجیم کی ایک ریفریجریشن کمپنی کے سربراہ کے مطابق بعض یونٹس میں جسمانی تبدیلیاں بھی درکار ہیں۔
ہیگل نے کہا کہ ریٹیلرز کے لیے بڑا سوال یہ ہے کہ ذمہ دار کون ہے: "اس سازوسامان کی سکیورٹی کا مالک کون ہے، صرف یہ نہیں کہ اس کی مرمت کون کرتا ہے۔"
پاکستان میں کسی سپر اسٹور پر حملے کی کوئی اطلاع سامنے نہیں آئی۔ اس بات کا بھی کوئی ثبوت نہیں کہ گھریلو فریجوں کو نشانہ بنایا جا رہا ہے، تاہم ماہرین مشورہ دیتے ہیں کہ انٹرنیٹ سے جڑے ہر آلے کو اپ ڈیٹ رکھا جائے۔