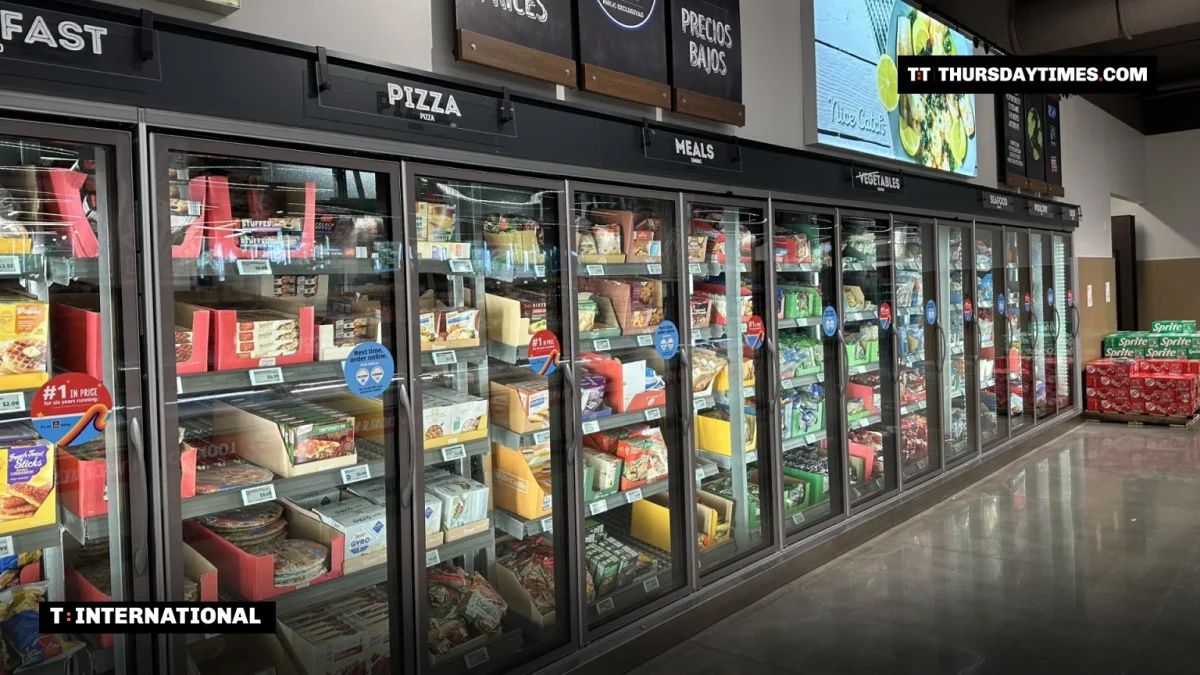
لندن (تھرسڈے ٹائمز) — دو روسی ہیکٹوسٹ گروہوں نے یورپ بھر میں سپر مارکیٹوں کے فریزروں پر حملوں کی لہروں کی ذمہ داری قبول کی ہے، تاہم ان کی پوسٹیں اب حذف کر دی گئی ہیں اور سکیورٹی محققین ہرگز قائل نہیں ہیں۔
نونیم057(16) اور زیڈ پین ٹیسٹ الائنس نے ٹیلی گرام پر کہا کہ انہوں نے مل کر کام کیا، اور فخر سے دعویٰ کیا کہ انہوں نے "ایک بار پھر اعلیٰ مہارت اور درستی کا مظاہرہ کیا ہے"۔ ان کا یہ بھی کہنا تھا کہ وہ اس سال کے آغاز سے فریزر سافٹ ویئر بنانے والی کمپنی ڈینفوس کو نشانہ بنا رہے تھے۔ ان کی پوسٹیں اور چینلز اب موجود نہیں ہیں۔
ایک سائبر سکیورٹی تبصرہ نگار نے، جنہوں نے یہ دعوے ایکس پر شیئر کیے، کہا کہ انہیں "یقین نہیں کہ یہ انہی کا کام تھا"، اور یہ بھی ممکن ہے کہ ان گروہوں نے اس وقت سامنے آ کر ذمہ داری قبول کی ہو جب تجزیہ کاروں نے کہا کہ وہ ذمہ دار ہو سکتے ہیں۔
ماہرین نے روسی گروہوں کو خارج از امکان قرار نہیں دیا، تاہم ان کا کہنا ہے کہ ان حملوں کے پیچھے ایرانی ہیکٹوسٹ یا ریاستی ہیکرز، یا حتیٰ کہ شرارت کرنے والے نوعمر افراد بھی ہو سکتے ہیں۔ ان گروہوں کا دعویٰ سپر مارکیٹوں پر ہونے والے حملوں سے متعلق تھا، جبکہ فرانس کی بلڈ سروس کے زیر استعمال فریزروں پر ہونے والے حملے کے ذمہ داروں کے بارے میں کوئی عوامی نتیجہ سامنے نہیں آیا۔
ہیکرز کے لیے جال
تین سائبر سکیورٹی کمپنیوں نے ہنی پاٹس قائم کیے ہیں، یعنی جعلی فریزر سافٹ ویئر جو حملہ آوروں کو پھنسانے کے لیے بنایا جاتا ہے تاکہ ان کے طریقوں کا مطالعہ کیا جا سکے۔ اسکاٹ لینڈ میں قائم لوپووس نے بتایا کہ اس نے حملوں کی دوسری لہر سے 10 دن پہلے سسٹم کو جانچنے کی کوششیں دیکھیں، اور یہ صرف یورپ میں تھیں۔ کمپنی کے بانی زیویئر بیلیکنز نے کہا: "ہم نے دیکھا کہ افریقہ یا جنوبی امریکہ جیسی جگہوں پر ہمارے کسی بھی ہنی پاٹ کو سرے سے نشانہ نہیں بنایا گیا۔"
ہسپانوی کمپنی پریویڈین کے رائن ڈیوہرسٹ نے کہا کہ ان سسٹمز کا تحفظ کمزور تھا اور ان میں گھسنا مشکل نہیں تھا، کیونکہ حملے کے معلوم طریقے پہلے ہی انٹرنیٹ پر موجود ہیں۔ لیکن پھر بھی کسی کو ہدف کی فہرست بنانا اور وقت کا تعین کرنا تھا۔ انہوں نے کہا: "ان تمام فریزروں کا بیک وقت نشانہ بننا منصوبہ بندی اور ہم آہنگی کی نشاندہی کرتا ہے۔"
روس یا ایران؟
فرانسیسی کمپنی سیکوئیا نے اپنے صارفین کو بتایا کہ یہ حملے روسی ہیکٹوسٹس یا روسی حکومت کے طریقۂ کار سے مطابقت رکھتے ہیں، جس پر الزام ہے کہ وہ نام نہاد ہائبرڈ جنگ کے حصے کے طور پر پورے یورپ میں سائبر حملے کر رہی ہے۔ اس کی تحقیق میں ایران کی جانب بھی اشارہ کیا گیا۔
کمپنی نے کہا، "ایران سے وابستہ عناصر کا انٹرنیٹ سے جڑے صنعتی کنٹرول نظاموں کو نشانہ بنانے کا ایک مستقل ریکارڈ موجود ہے"، اور نشاندہی کی کہ 2022 میں ڈینفوس کنٹرولرز استعمال کرنے والے تقریباً 40 اسرائیلی سپر مارکیٹوں کو ہیک کیا گیا تھا۔ اگست کے آخر میں امریکی فوج کے کم از کم چھ اڈوں پر فریزرز کو زبردستی ڈیفراسٹ موڈ میں ڈال دیا گیا، جیسا کہ فرانس میں ہوا، تاہم اس میں شامل آلات کی تصدیق نہیں ہوئی۔
کئی ممالک کے حکام تحقیقات کر رہے ہیں اور انہوں نے سپر مارکیٹوں کو خبردار کیا ہے کہ مزید کوششوں کے لیے تیار رہیں۔